磁力链接本质上是一段“信息指纹”
很多人第一次接触磁力链接,是被它那串以“magnet:?”开头的字符绕晕了。其实它的结构并不神秘:一条磁力链接的核心,通常只是一个哈希值,也就是那份资源的“数字指纹”。在 BT(BitTorrent)协议里,这个指纹最常用的是对文件内容计算出的 SHA-1 哈希,较新的 BitTorrent v2 还引入了 SHA-256。哈希有一个关键特性:内容哪怕只改了一个字节,指纹就会完全不同。于是,一段哈希就能在全世界范围内唯一地“锁定”一份内容。
这也是磁力链接与老式 .torrent 种子文件最大的区别。种子文件本身是一个小文件,里面记录了 Tracker 服务器地址、文件列表和分块信息;而磁力链接把这一切浓缩成了一段字符,里面嵌入了信息哈希。只要拿到这个哈希,客户端就能去网络上“问”:谁有这份内容?这就是磁力搜索技术的地基——它不是靠记住某个网址,而是靠记住内容本身的指纹。
从种子文件到内容寻址的演进
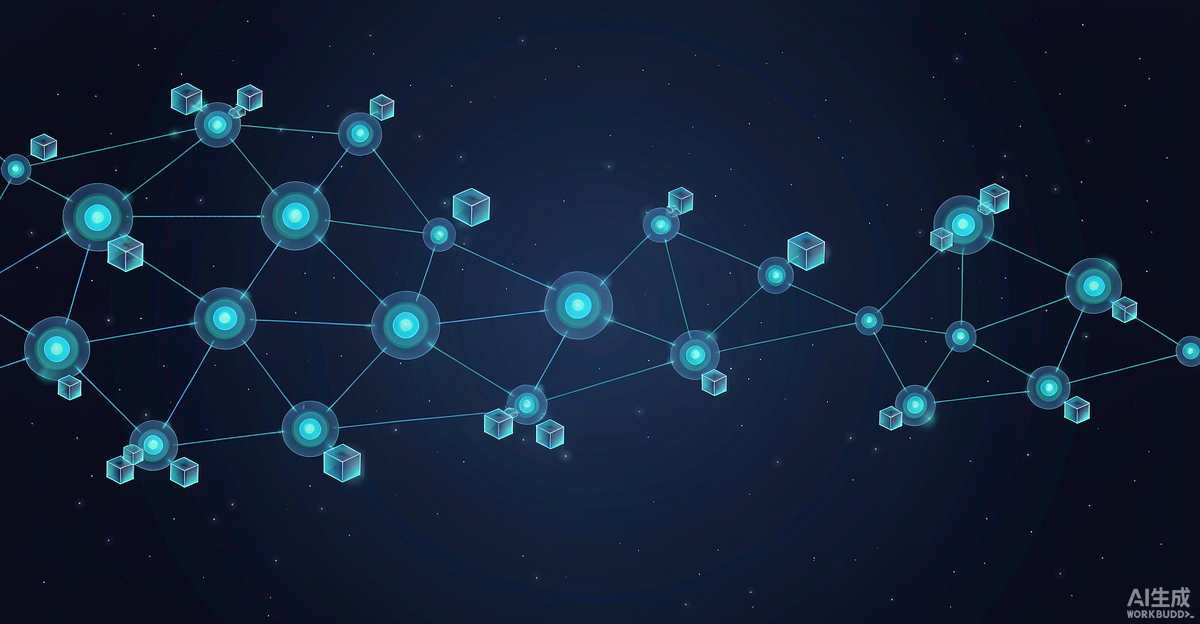
早期的 BT 下载高度依赖 Tracker 服务器,由它来协调哪些节点在线、谁拥有哪些分块。但 Tracker 一旦宕机或被关停,下载就会中断。于是出现了 DHT(分布式哈希表)机制,把“谁有这份内容”这件事,分散到成千上万个普通节点上,而不是压在某一台服务器身上。每一个运行 BT 客户端的节点,都会维护一小张“路由表”,记录它认识的其它节点。要寻找某个哈希对应的节点时,客户端沿着这个分布式网络一步步逼近,最终找到持有资源的人。
这套机制的名字就叫“内容寻址”:你不关心资源在哪台机器上,只关心“这份内容是什么”,然后由网络根据内容指纹自动把它找出来。磁力搜索的奥妙正在于此——它把“搜索”从关键词匹配,升级成了对内容身份的精确匹配。
DHT 与 Kademlia 路由:没有中心也能互相找到
DHT 背后最常用的算法是 Kademlia。它把整个节点空间想象成一个巨大的坐标系,每个节点都有一个随机生成的 ID,每个资源哈希也落在这个坐标里。所谓“距离”,不是地理上的远近,而是两个 ID 做异或运算后的结果。查找某个资源时,节点会先联系自己路由表里“离目标最近”的几个节点,再让它们转介绍更近的节点,几步之内就能收敛到目标。
这种设计的价值在于:它没有单点故障,也没有谁能被“一键关停”。对合法分发场景而言,这意味着开源软件、Linux 发行版镜像、公有领域资料可以借由 BT 网络实现极高的可用性和抗封锁能力。bt磁力所代表的这套技术,本质上是一套非常优雅的去中心化基础设施。
哈希只证明“完整”,不证明“合法”
这里必须澄清一个常见的误区:信息指纹能证明你拿到的是不是同一份内容、有没有在传输中被篡改,但它不能证明这份内容的版权归属是否合法。也就是说,磁力搜索引擎在技术层面是“内容中立”的,它只负责匹配指纹,不负责判断内容是否侵权。这也意味着,使用磁力链接下载什么、是否触犯版权,责任在使用者本人,而不是技术本身。
磁力技术的正当用途:开源世界的分发基石
正因为去中心化、可校验、抗单点故障,磁力链接和 BT 在开源与公有领域扮演着不可替代的角色。很多 Linux 发行版官方就同时提供 .torrent 和磁力链接作为下载方式,比如 Ubuntu、Debian、Fedora 的官方镜像页,都会引导用户通过 BT 分担服务器带宽。你下载到的 ISO 镜像,会经过官方公布的哈希校验,确保没有被篡改。
此外,Project Gutenberg 的古登堡计划提供海量公有领域电子书的种子资源下载,Internet Archive(互联网档案馆)也用 BT 分发大量公有领域影音和数据集。这些场景里,种子资源是正当、透明、可追溯的,也正是磁力技术被广泛认可的价值所在。
如何判断一个磁力来源是否靠谱
合法与非法的分界,通常看“来源”和“授权”。判断时可以问三个问题:这个资源的发布者是不是官方或可追溯的机构?资源本身是否属于公有领域或明确允许分发?有没有官方公布的哈希值可以比对?只要来源透明、授权清晰,磁力链接就是一种高效、绿色的内容分发方式;反之,若来源不明、明显是未授权影视或商业软件,则应果断避开,转向正版渠道。
小结
磁力链接的本质是一段信息指纹,配合 DHT 分布式哈希表和内容寻址,实现了“没有中心也能互相找到”的去中心化分发。磁力搜索因此不再依赖单一服务器,而这套技术真正的价值,在于为开源软件、Linux 镜像和公有领域内容提供了高效可靠的传播通道。理解原理之后,更重要的是守住边界:哈希只能证明完整,不能证明合法;用对场合、走正版与开源渠道,才是对这项技术最好的使用方式。
© 版权声明
文章版权归作者所有,未经允许请勿转载。