你输入的网址,真的是你想到的那个网站吗
很多人以为,点开磁力链接、打开一个「资源站」时,浏览器里显示的网址就是那台服务器真实的地址。其实中间隔着一道容易被忽略的环节:域名解析,也就是我们常说的 DNS。它负责把人类好记的域名,翻译成机器能认的 IP 地址。如果这道翻译过程被人动了手脚,你就可能在完全不知情的情况下,被带到一个长得一模一样、却由攻击者控制的钓鱼网站。下载页面里的「种子资源」「磁力搜索」入口,也可能因此变成陷阱。
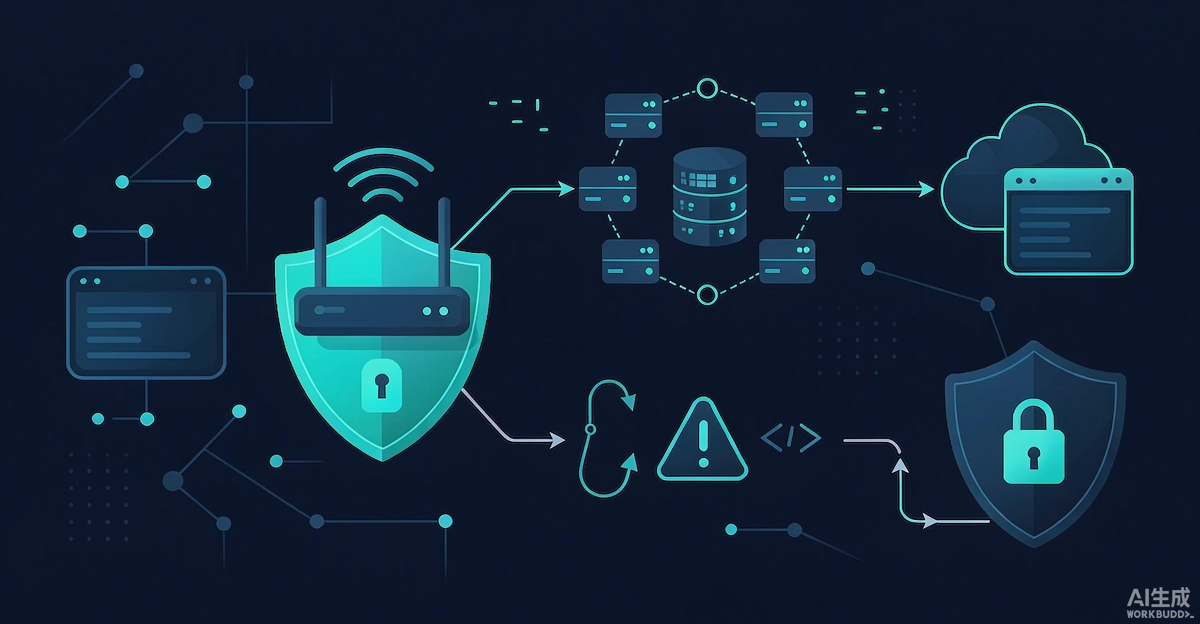
DNS 劫持,指的就是在这个翻译环节做手脚,让域名解析出错误的 IP。它可能发生在你的路由器、你的运营商、甚至你的电脑本机。一旦被劫持,你输入的是正规网址,看到的却是伪造页面,账号密码、下载内容都可能被窃取或替换。对于习惯通过磁力链接下载的朋友来说,理解这道「翻译」的脆弱之处,是保护自己的第一步。
DNS 是怎么工作的?为什么会被「劫持」
当你访问一个网址时,电脑会先向 DNS 服务器发出查询请求,问「这个域名对应的 IP 是多少」。正常情况下,DNS 服务器返回真实的 IP,浏览器再据此建立连接。问题在于,这个查询和应答的过程,在默认配置下并不总是经过加密和验证,这就给了攻击者可乘之机。
一种常见的做法,是入侵家用路由器,篡改路由器里的 DNS 设置,把它指向攻击者控制的恶意 DNS 服务器。这样一来,家里所有联网设备的解析请求,都会被这台恶意服务器接管。另一种做法是运营商层面的劫持:某些地区的网络环境里,访问特定域名时会被「劫持」到推广页面或错误站点,这虽然未必是恶意攻击,但同样违背了用户的真实意图。
还有一种更隐蔽的方式,是「污染」。攻击者抢在真正的 DNS 服务器应答之前,先给用户发来一份伪造的应答,里面是攻击者指定的 IP。由于原始 DNS 协议并不强制校验应答来源,这份伪造应答一旦先到,就会被客户端采信。这些套路叠加在一起,就让「点开一个链接」这件看似简单的事,暗藏了不少风险。
DNS 劫持和磁力下载有什么关系
磁力链接本身只是一串哈希,它不含域名,也不会被「翻译」。真正受 DNS 影响的,是你获取磁力链接的途径:那些聚合了种子资源的网页、提供磁力搜索的站点、以及点击后跳转的下载页面。如果这些站点的域名被劫持,你看到的内容就可能是攻击者精心伪造的。
更危险的是,很多来路不明的下载站本身就是「二次跳转」的重灾区。用户本想下载一个文件,结果被一路跳转到满是广告、诱导安装的页面,甚至被诱导下载捆绑了木马的「高速下载器」。在这些环节里,DNS 劫持会让风险雪上加霜:你以为自己在正规站点,其实早已掉进了陷阱。这也是为什么我们反复强调,不要依赖来路不明的资源站,优先从官方渠道获取内容。
bt磁力、磁力搜索引擎这些工具本身是中立的,但它们的「入口」——那些聚合网页——质量参差不齐。入口不安全,再好的技术也可能把你带进坑里。理解 DNS 的工作原理,能帮你识别出「网页不对劲」的信号,从而及时止损。
路由器侧与个人侧的防护建议
好在,DNS 劫持是有办法防范的。第一,把路由器的管理密码改成强密码,并定期更新固件。很多家庭路由器的默认密码是公开的,攻击者只要扫描到就能登录并篡改 DNS 设置,这是最常见、也最容易被忽视的入侵方式。第二,检查并固定路由器里的 DNS 设置,尽量使用可信的公共 DNS 服务,而不是「自动获取」的默认值。
第三,优先访问支持 HTTPS 加密的站点,并在浏览器中留意地址栏的锁形标识。HTTPS 能验证网站身份,配合 DNS 安全扩展,可以显著降低「被带错门」的概率。第四,也是最根本的一点:下载内容时,认准官方开源镜像站、软件官方商店和正版视频平台。这些官方渠道既提供可靠的磁力链接或直链,又有完善的签名与校验机制,从源头上规避了绝大多数「入口陷阱」。
如果你确实需要使用磁力链接,建议选用 qBittorrent、Transmission 这类知名开源客户端,它们会校验分块哈希,能在一定程度上识别被篡改的数据。但请记住,客户端校验的是「文件完整」,而不是「来源合法」,真正决定安全的,始终是你从哪个入口拿到的链接。
小结
域名解析是网络世界里一道容易被忽略、却至关重要的环节。DNS 劫持会篡改「翻译」结果,把你带到钓鱼页面,让磁力链接的下载入口变得暗藏风险。防范的办法并不复杂:改强路由器密码、固定可信 DNS、优先访问 HTTPS 站点,以及最关键的——从官方开源镜像、正版软件与视频平台获取内容。理解 DNS 劫持的原理,不是为了渲染恐慌,而是为了让你在使用磁力搜索、磁力搜索引擎这些工具时,多一分清醒,少踩一个坑。
© 版权声明
文章版权归作者所有,未经允许请勿转载。